- Что такое VLAN и зачем он нужен
- Как устроены VLAN в RouterOS
- Что такое bridge и зачем он подключается к VLAN
- Схема примера и подготовка
- Создание bridge
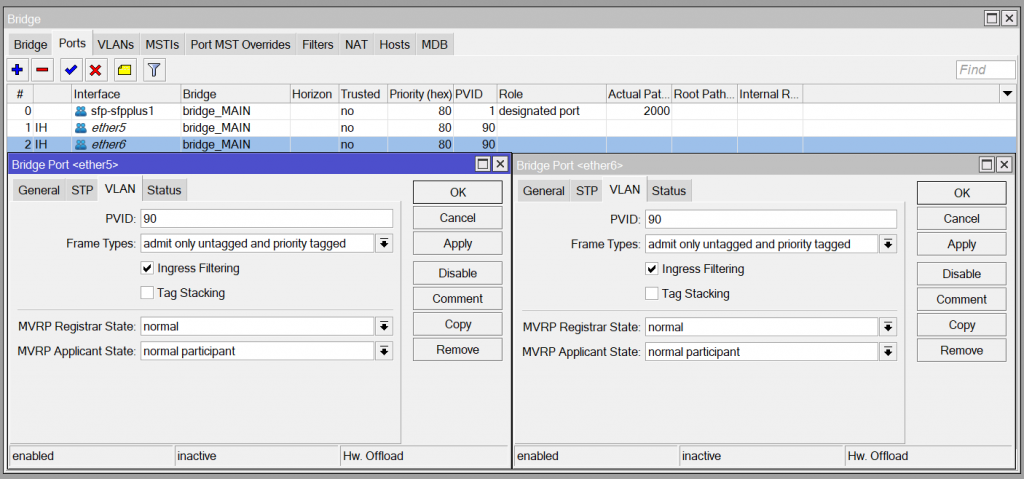
- Порт trunk и access-порты
- Интерфейсы VLAN и адресация
- Маршрутизация между VLAN
- Сравнение подходов в RouterOS 6 и 7
- Частые заблуждения
- VLAN настраивается через подынтерфейсы, мост не нужен
- Access-порт должен пропускать все теги
- Мост с VLAN автоматически включает маршрутизацию
- Частые вопросы
- Сколько VLAN поддерживает RouterOS 7?
- Почему после включения vlan-filtering сеть пропала?
- Можно ли использовать один физический порт для нескольких VLAN?
- Нужен ли адрес мостам для работы VLAN?
- Как проверить, что VLAN работает?
- Заключение
VLAN на MikroTik: настройка VLAN в RouterOS 7, bridge и trunk
В локальной сети рано или поздно возникает необходимость разделить трафик. Офис, гости, склад, камеры видеонаблюдения — каждому сегменту нужна своя изоляция. Решается это с помощью VLAN, и RouterOS 7 даёт для этого сразу два механизма.
Настройка VLAN в MikroTik — тема, в которой легко запутаться, особенно при переходе с шестой версии RouterOS. В статье разберём, что изменилось в седьмой версии, как правильно собирать bridge и trunk и почему новый способ настройки проще старого.
Что такое VLAN и зачем он нужен
Виртуальная локальная сеть позволяет на одном физическом порту передавать трафик нескольких логических сетей. Каждый кадр помечается специальным тегом, и коммутатор понимает, из какой сети он пришёл.
Польза VLAN очевидна: изоляция критичных устройств от остальной сети, ограничение широковещательного трафика и управление доступом между сегментами. Сотрудники не видят трафик гостевой сети, а камеры не разговаривают с внутренней инфраструктурой, хотя стоят в одном шкафу.
Как устроены VLAN в RouterOS
В RouterOS любой VLAN — это виртуальный интерфейс, который создаётся поверх физического интерфейса или моста. Пакет, проходящий через такой интерфейс, получает тег с номером VLAN.
Чтобы понять разницу версий, сравним способы настройки в RouterOS 6 и RouterOS 7.
| Аспект | RouterOS 6 | RouterOS 7 |
|---|---|---|
| Основной механизм | VLAN на физическом интерфейсе | VLAN в составе bridge |
| Маршрутизация между сетями | Отдельные подынтерфейсы | Поддержка vlan-filtering в мосту |
| Проверка целостности трафика | Слабая | Строгая, ошибки конфигурации видны сразу |
| Балансировка по нескольким портам | Сложно | Поддержка bridge с VLAN |
Главное изменение седьмой версии — VLAN теперь живут внутри моста. Это позволяет одному bridge объединить порты с управлением тегами, как на полноценном управляемом коммутаторе.
Что такое bridge и зачем он подключается к VLAN
Мост объединяет физические порты в единую коммутационную домен. Когда несколько компьютеров подключены к разным портам роутера, они видят друг друга так, будто подключены к одному коммутатору.
В RouterOS 7 мост стал центральной точкой для VLAN. Настройка в bridge включает фильтрацию по тегам, и каждый порт получает роль access или trunk.
Схема примера и подготовка
Построим сеть, которая встречается повсеместно. Офисная сеть на VLAN 10, гостевая сеть на VLAN 20. Порт ether1 — uplink к вышестоящему коммутатору и должен передавать трафик обоих VLAN. Порт ether2 подключён к офисным компьютерам, ether3 — к гостевой точке доступа.
Очередность настройки имеет значение: сначала создаётся мост, потом порты, затем интерфейсы VLAN и адреса.
Создание bridge
Начинаем с моста, который будет объединять наши порты.
/interface bridge add name=bridge1
Мост создан. Дальше в него добавляются порты, которым предстоит работать с VLAN.
/interface bridge port add bridge=bridge1 interface=ether1
/interface bridge port add bridge=bridge1 interface=ether2
/interface bridge port add bridge=bridge1 interface=ether3
Теперь все три физических порта работают как единый коммутатор.
Порт trunk и access-порты
Дальше включаем фильтрацию VLAN в мосте и задаём роли портов.
/interface bridge set bridge1 vlan-filtering=yes
/interface bridge vlan add bridge=bridge1 tagged=ether1 vlan-ids=10,20
/interface bridge vlan add bridge=bridge1 untagged=ether2 vlan-ids=10
/interface bridge vlan add bridge=bridge1 untagged=ether3 vlan-ids=20
Порт ether1 теперь trunk: он передаёт тегированные кадры обоих VLAN. Порты ether2 и ether3 — access: они снимают тег и отдают трафик без ремки. VLAN 10 относится к офису, VLAN 20 — к гостевой сети.
Такой конфигурации достаточно, чтобы физически разделить сети на уровне кадров.
Интерфейсы VLAN и адресация
Для роутера VLAN не существуют сами по себе, пока не созданы виртуальные интерфейсы с IP-адресами.
/interface vlan add name=vlan10 bridge=bridge1 vlan-id=10
/interface vlan add name=vlan20 bridge=bridge1 vlan-id=20
/ip address add address=192.168.10.1/24 interface=vlan10
/ip address add address=192.168.20.1/24 interface=vlan20
Теперь офисная сеть получила адрес шлюза 192.168.10.1, гостевая — 192.168.20.1. Компьютеры из этих сетей ходят в интернет через свой шлюз.
Маршрутизация между VLAN
Если между сегментами нужна связь, RouterOS маршрутизирует трафик между интерфейсами VLAN автоматически. Хватит двух адресов, которые мы уже создали.
Достаточно добавить правило firewall, чтобы разрешить пересылку между сетями, если она нужна. Чаще же между офисной и гостевой сетями связь запрещают.
/ip firewall filter add chain=forward src-address=192.168.10.0/24 dst-address=192.168.20.0/24 action=drop
Эта строка не даст офисным компьютерам ходить в гостевую сеть, оставив доступ в интернет.
Сравнение подходов в RouterOS 6 и 7
Старый способ на первый взгляд проще. В RouterOS 6 интерфейс VLAN создаётся прямо поверх физического порта.
/interface vlan add name=vlan10 interface=ether2 vlan-id=10
Но у такого подхода есть фундаментальная проблема. При объединении нескольких портов в bridge VLAN-трафик ведёт себя непредсказуемо: теги затираются, а фильтры не видят кадры. В RouterOS 7 настройка в bridge исправляет это, и конфигурация становится проверяемой.
| Подход | Плюсы | Минусы |
|---|---|---|
| VLAN на интерфейсе | Меньше движений в старой версии | Проблемы при работе через bridge |
| VLAN в bridge | Единая точка контроля и очевидность | Строже требует порядка шагов |
Для новых установок ответ однозначный — использовать bridge с фильтрацией VLAN.
Частые заблуждения
VLAN настраивается через подынтерфейсы, мост не нужен
В RouterOS 7 фильтрация на мосту обязательна, когда порт участвует в нескольких VLAN. Подход с подынтерфейсами годится только в простых случаях и мешает масштабированию.
Access-порт должен пропускать все теги
Access-порт работает с одним VLAN и снимает тег. Попытка повесить на него тегированный трафик ломает связь с сегментом.
Мост с VLAN автоматически включает маршрутизацию
Мост отвечает только за коммутацию кадров. Маршрутизация между сетями решается адресами на интерфейсах VLAN и правилами firewall.
Частые вопросы
Сколько VLAN поддерживает RouterOS 7?
Ограничения практически нет для сетей среднего размера. Ограничиваются ресурсами устройства и количеством интерфейсов.
Почему после включения vlan-filtering сеть пропала?
Самая частая причина — порт trunk не добавлен в список тегированных портов моста или забыт сам VLAN в таблице bridge. Правильность trunka проверяется первой.
Можно ли использовать один физический порт для нескольких VLAN?
Да, такой порт называется trunk и в настройке моста попадает в список tagged для всех актуальных идентификаторов.
Нужен ли адрес мостам для работы VLAN?
Самому мосту адрес нужен только для управления роутером. Трафик сегментов маршрутизируется на адресах интерфейсов VLAN.
Как проверить, что VLAN работает?
Используйте ping между устройствами в одном сегменте и проверку на порту trunk с помощью утилиты захвата трафика в RouterOS.
Заключение
Настройка VLAN в RouterOS 7 — это прежде всего мост с фильтрацией. Порты получают чёткие роли, интерфейсы VLAN — адреса, а правила firewall определяют связь между сегментами.
Поняв порядок шагов один раз, вы сможете строить любые топологии: от маленького офиса до многоуровневой сети с trunk между коммутаторами. Практика с bridge и VLAN-фильтрацией заменяет часы чтения документации и убирает типичные ошибки при переходе на седьмую версию.
Была ли статья полезна?
Спасибо за обратную связь. Если остались вопросы — задайте их в комментариях ниже.